Gömülü cihazlar için CRA uyumu ve siber dayanıklılık platformu
Ürününüzün içindeki yazılımı bilmek, sahadaki riski görmek, bildirimi zamanında yapmak ve yamayı güvenle göndermek. Dört modül, MCU'dan gömülü Linux ağ geçitlerine kadar aynı kayıt üzerinde çalışır.
Bugün ne hazır
Her yeteneğin şu anki durumunu açıkça yazıyoruz. Pilot durumundaki modüller kurumsal pilot programı kapsamında sunuluyor.
| Yetenek | Durum | Kapsam |
|---|---|---|
| Web SBOM tarayıcı ve OSV eşleştirme | Kullanımda | Ücretsiz web aracı, dosyalar tarayıcıda okunur |
| CycloneDX 1.7, SPDX 2.3 ve CSV dışa aktarma | Kullanımda | Ücretsiz web tarayıcı |
| Firmware SBOM motoru (CycloneDX 1.6, SPDX 2.3, VEX) | Pilot | Açık firmware imajlarıyla doğrulandı |
| Cihaz güvenlik olayları ve KEV / EPSS önceliklendirme | Pilot | Kurumsal pilot programı |
| Güvenli OTA (imzalı, A/B, sürüm düşürme koruması) | Pilot | Donanım üzerinde uçtan uca test edildi |
| CRA Madde 14 bildirim asistanı | Pilot | Süre takibi ve rapor taslakları; gönderimi ENISA portalından siz yaparsınız |
| Kademeli dağıtım ve delta güncelleme | Yol haritası | Henüz yok |
| PUF ve donanım tabanlı kimlik | Yol haritası | Seçili mikrodenetleyiciler |
Modüller
01 · Keşif
Dinamik SBOM Motoru
Firmware imajlarını (SquashFS, uImage/sysupgrade, disk imajları, ESP32 (ESP-IDF) uygulama imajları ve tam flash dökümleri, arşivler) açar ve içindeki bileşenleri tanır. Açılamayan bir katman ya da tanınamayan bir bileşen olursa SBOM "eksik" olarak işaretlenir ve nedeni yazılır.
- Firmware imajı ve paket manifesti analizi
- CycloneDX 1.6 ve SPDX 2.3 çıktısı
- OSV ve NVD ile eşleştirme, CISA KEV ve EPSS ile önceliklendirme
- CSAF 2.0 ve OpenVEX formatında VEX; son kararı analistiniz verir
02 · Önceliklendirme
Saha Telemetrisi ve Erken Uyarı
Cihazlar imzalı telemetri gönderir ve kendi güvenlik olaylarını bildirir. Zafiyetler, bilinen istismar listesinde olup olmadıklarına (CISA KEV) ve istismar olasılığına (EPSS) göre sıralanır; acil olanlar öne çıkar.
- Her cihazın kendi anahtarıyla imzalanan telemetri
- Cihazın bildirdiği güvenlik olayları: kurcalama ve bellek bozulması
- Kritik cihaz olayları otomatik olarak bir değerlendirme kaydı açar; bildirime tabi olup olmadığına ekibiniz karar verir
- CISA KEV ve EPSS ile zafiyet sıralaması
03 · Raporlama
CRA Raporlama Asistanı
Yasal süreler, üreticinin aktif istismar edilen bir zafiyetin ya da ciddi bir olayın farkına vardığı andan başlar. Platform bu anı kaydeder; 24 saat, 72 saat ve nihai rapor sürelerini buna göre hesaplar, süre dolmadan uyarır ve her raporun içeriğini taslak olarak hazırlar. Gönderimi ENISA Tek Raporlama Platformu'nda siz yaparsınız, gönderim kayda geçer.
- 24 saat, 72 saat ve nihai rapor için süre takibi ve uyarılar
- Erken uyarı, bildirim, nihai rapor ve kullanıcı bilgilendirmesi (Madde 14(8)) taslakları
- Etkilenen ürünler ve firmware sürümleri kayıtlardan gelir
- Yalnızca ekleme yapılabilen denetim izi
04 · İyileştirme
Güvenli OTA Yöneticisi
Güncellemeyi yalnızca şirketinize ait bir anahtarla imzalar. Cihaz kurmadan önce imzayı, imaj hash'ini ve sürüm düşürme korumasını (anti-rollback) kontrol eder; güncelleme boştaki A/B bölümüne yazılır.
- Cihazda ECDSA P-256 imza ve hash kontrolü
- A/B bölüm yapısı ve sürüm düşürme koruması
- Yalnızca CRA analizinden geçmiş firmware yayınlanabilir
- Her yayın ve cihaz sonucu denetim izinde
Gerçek firmware üzerinde test
Platformu açık firmware imajları ve gerçek donanım üzerinde test ediyoruz. Ekim 2026 itibarıyla sonuçlar:
- 6 imaj · 7 analiz
- Analizlerin hepsi tamamlandı: farklı işlemci mimarileri için açık kaynak gömülü Linux router imajları, bir ESP32 uygulama imajı ve bir ESP32 tam flash dökümü. ESP32'de ESP-IDF sürümü imajdaki uygulama tanımlayıcısından okunur; ESP-IDF'in içerdiği kütüphanelerin (mbedTLS, lwIP, FreeRTOS) sürümleri imaja yazılmadığından bunlar üreticinin SBOM'u ile tamamlanır.
- 174–220
- Her gömülü Linux imajında tanınan bileşen sayısı.
- ~4.150 → 21–23
- Ham bulgular CISA KEV ve EPSS ile kısa bir öncelik listesine indi.
- Uçtan uca OTA
- Gerçek donanım üzerinde: kayıt, imzalı telemetri, güncellemenin CRA analizi, imzalı yayın ve doğrulanmış indirme. Bu test güvenli önyükleme kapalıyken yapıldı.
Portaldan
Demo verisiyle çekildi, Ekim 2026. Açık kaynak bir router firmware imajının gerçek analizi; şirket ve ürün adları kurgusal.
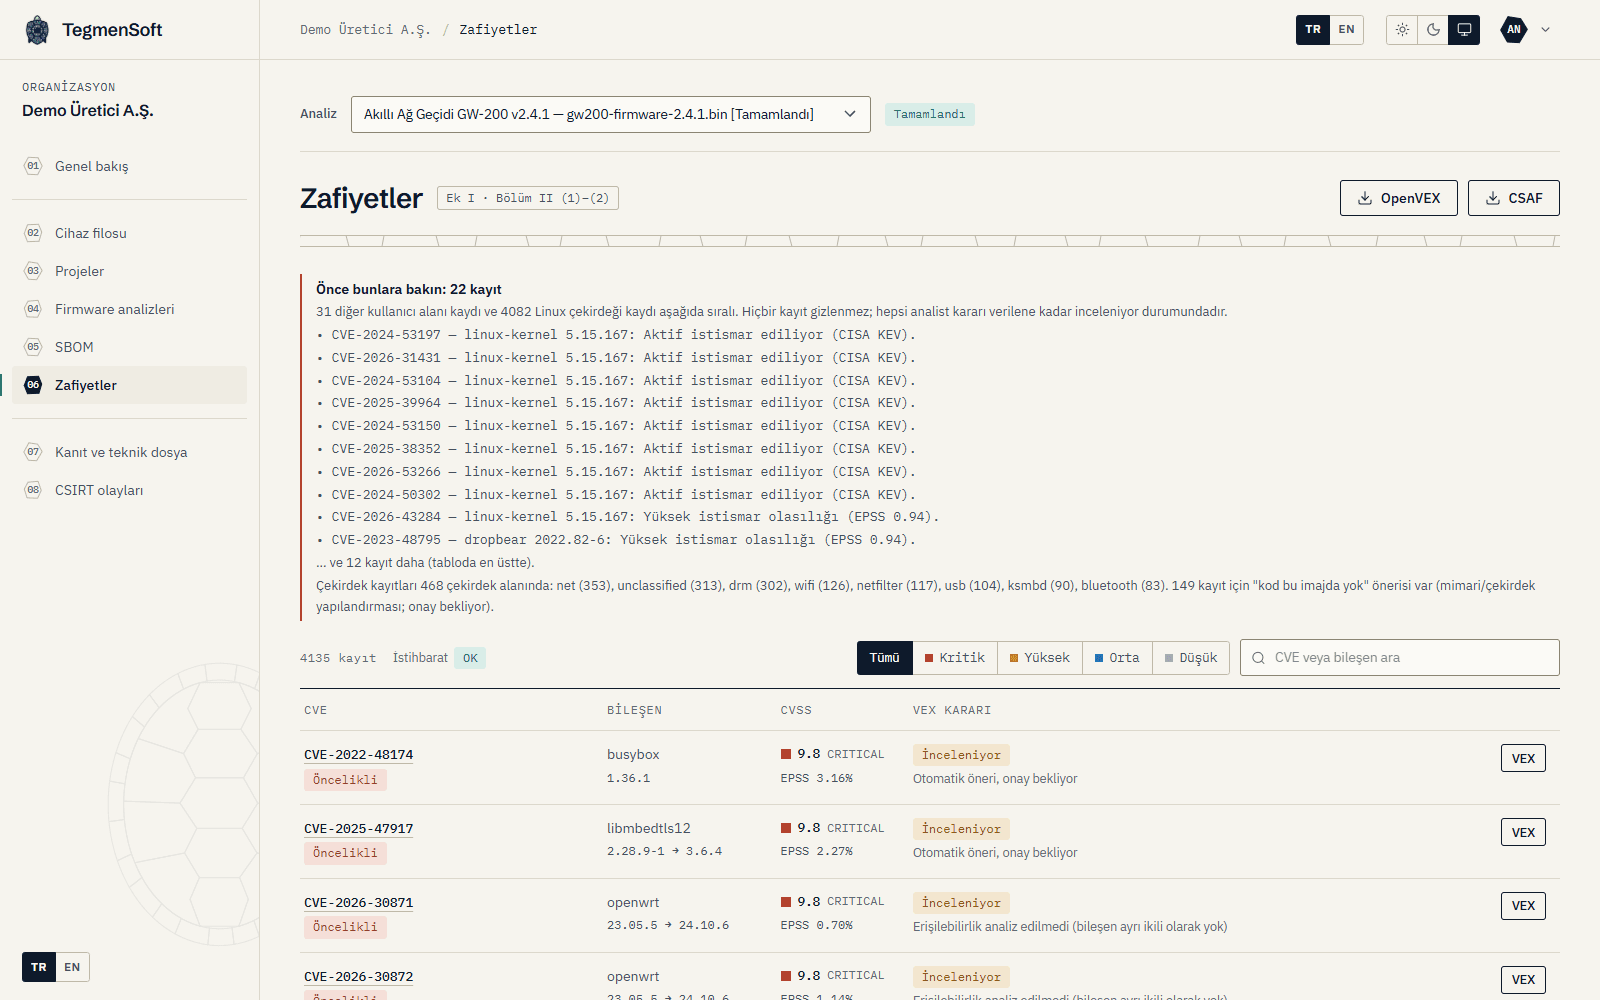
Şek. 1
Önceliklendirilmiş zafiyetler
Bir router firmware'inde 4.135 kayıt. CISA KEV'de olan ve EPSS'i yüksek açıklar en üstte; her kayıt analist kararı verilene kadar inceleniyor durumunda. OpenVEX ve CSAF olarak dışa aktarılır.
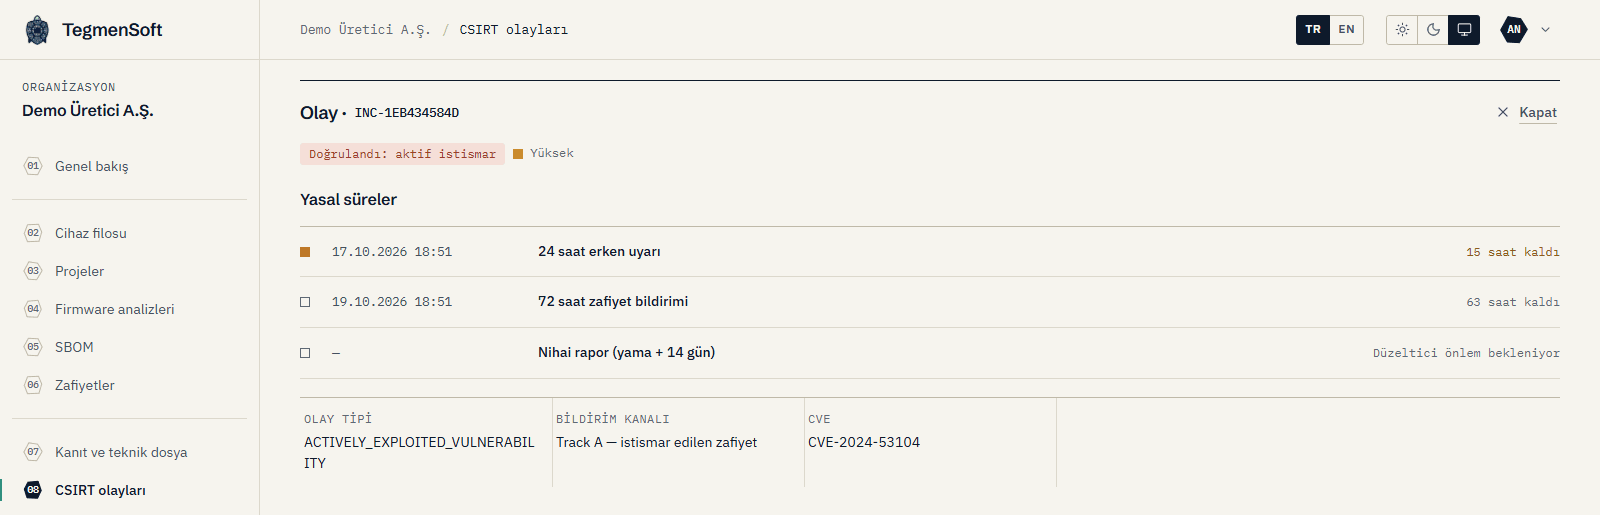
Şek. 2
Madde 14 süreleri
Analistin aktif istismar olarak doğruladığı bir zafiyet. 24 saatlik erken uyarı, 72 saatlik bildirim ve nihai rapor için yasal süreler, kalan zamanla birlikte.
Teknik özellikler
- Cihaz tarafı
- Mikrodenetleyiciler için C99 SDK
- Firmware analizi
- Gömülü Linux imajları; ESP32 (ESP-IDF) uygulama imajları (.bin) ve tam flash dökümleri
- Cihaz iletişimi
- Sunucu sertifikası doğrulamalı HTTPS; her istek cihazın ECDSA P-256 anahtarıyla imzalı
- Güncelleme imzası
- ECDSA P-256 (SHA-256), müşteri başına ayrı anahtar
- Çıktı formatları
- CycloneDX 1.6 · SPDX 2.3 · CSAF 2.0 · OpenVEX
Önerilen donanım güvenlik özellikleri
Donanım sınıfına göre ürününüz için önerdiğimiz güvenlik özellikleri. Bunlar öneridir, SDK'mızın şartı değildir.
| Profil | Tipik bellek | Önerilen özellikler |
|---|---|---|
| Kısıtlı MCU | 256 KB – 1 MB flash, 64 – 256 KB RAM | Donanım güven kökü, güvenli önyükleme, A/B ya da çift bankalı flash |
| Gelişmiş MCU / MPU | 1 – 16 MB flash, 512 KB+ RAM | Donanım kripto hızlandırıcı, güvenli anahtar saklama |
| Gömülü Linux / ağ geçidi | 64 MB+ RAM, eMMC / NAND | Secure element / TPM 2.0 / Arm TrustZone |
CRA yükümlülükleriyle eşleşmesi
Hangi modülün CRA'nın hangi maddesine karşılık geldiğini rehberimizde tablo olarak gösterdik. CRA rehberindeki eşleştirme tablosu